

미래에셋자산운용·대신증권·빗썸도 AI 활용 공격…금융권 전방위 확산
당국 "AI 에이전트 활용한 유사 수법…시간차 두고 피해 드러나"
금융사 555곳 중 130곳 보안 미흡…전수점검·보안책임 강화 추진
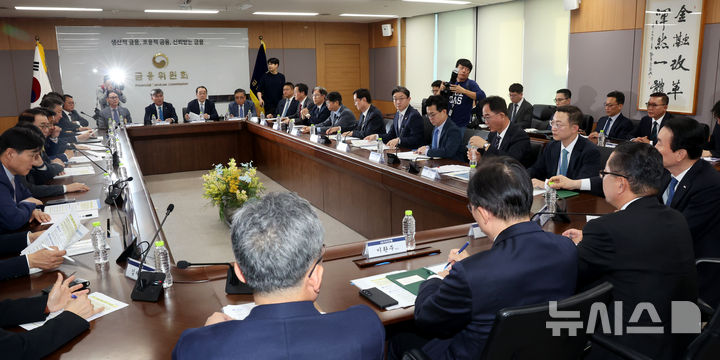
[서울=뉴시스] 박영태 기자 = 4일 오후 서울 종로구 정부서울청사에서 열린 최근 침해위협 대응 전금융권 긴급 점검회의에서 이억원 금융위원장이 모두발언을 하고 있다. 2026.10.04. [email protected]
[서울=뉴시스]김민수 최홍 기자 = 미래에셋자산운용과 대신증권, 빗썸의 해킹 사고도 인공지능(AI) 에이전트를 활용한 공격으로 드러났다. 앞서 은행권을 강타한 AI 해킹이 증권과 보험, 가상자산업계까지 이어지면서 사실상 금융권 전 업권이 사이버 공격의 표적이 된 모습이다.
금융당국이 긴급 보안점검과 대응책 마련에 나섰지만 추가 침해사고가 잇따라 확인되면서 당국의 대응 역량이 시험대에 올랐다.
28일 금융권에 따르면 금융당국은 이날 미래에셋자산운용과 대신증권, 빗썸 등에서 확인된 침해사고 역시 AI 에이전트를 활용한 공격으로 파악하고 있다. 앞서 은행권 등에서 발생한 해킹과 유사한 수법으로, 당시 동시다발적으로 이뤄진 공격의 피해가 시간차를 두고 확인되고 있다는 설명이다.
금융당국 관계자는 "모두 AI 에이전트를 사용한 해킹"이라며 "같은 범인인지는 알 수 없으나 같은 수법을 사용했다고 볼 수 있다"고 말했다.
이어 "일부 금융회사는 응용프로그램 인터페이스(API)의 허점을 통해 침투했다"며 "당시 범인이 동시다발적으로 해킹을 시도했는데 현재 시간차를 두고 점차 드러나는 것"이라고 설명했다.
이날 대신증권에서 고객 성명과 이메일, 아이디(ID), 암호화된 계좌번호 등 약 3만8000건의 개인정보가 유출된 사실이 확인됐다. 대신증권은 지난 17일 비정상적인 접속 정황을 발견해 차단한 뒤 금융보안원과 정밀 점검을 진행했다. 미래에셋자산운용에서도 외부의 비정상적인 접근에 따른 침해사고가 확인됐다.
가상자산 거래소 빗썸에서도 사내 모바일 그룹웨어 시스템에 외부 비인가자가 접근해 개인정보가 유출되는 사고가 발생했다. 빗썸은 지난 27일 사고를 인지하고 관계기관에 신고한 뒤 유출 범위 등을 조사하고 있다.
지난 26일에는 미래에셋생명에서도 일부 웹 시스템에 대한 비정상적인 접근과 정보 유출이 발생했다.
앞서 신한·KB국민·하나·BNK부산은행 등 은행권을 시작으로 예가람·웰컴·OK·DB저축은행, 현대캐피탈과 산은캐피탈, 새마을금고중앙회 등에서도 침해사고가 확인됐다. 온라인투자연계금융업과 전자금융업 등으로도 피해가 확대됐다.
금융위원회와 금융감독원이 지난 14일 발표한 점검 결과 당시 침해사고가 확인된 금융회사는 16곳이었으며, 유출된 개인정보는 약 10만건에 달했다. 이후에도 새로운 사고가 잇따라 확인되면서 피해 범위가 추가로 확대되는 모습이다.
[서울=뉴시스] 김근수 기자 = 이억원(왼쪽) 금융위원회 위원장과 이찬진 금융감독원장이 29일 오전 서울 여의도 국회에서 열린 정무위원회 전체회의에 참석하고 있다. 2026.07.29. [email protected]
금융당국도 잇따른 해킹 사고에 대응해 전 금융권 보안체계 점검과 보안관리 책임 강화에 나선 상태다.
지난 8일까지 금융회사 555곳을 대상으로 12개 항목의 보안 체크리스트를 점검한 결과 130곳에서 일부 미흡사항이 발견됐다. 주요 문제점으로는 최신 보안패치 미적용과 노후 시스템 관리 미흡, 24시간 보안관제체계 미구축 등이 지적됐다.
이에 금융당국은 금융회사 보안체계와 관리시스템 전반에 대한 전수점검을 추진하고, 외부와 연결되는 전산시스템의 접점과 인증·접근통제 권한을 엄격하게 관리하도록 할 방침이다.
고객 수가 많고 외부접점이 넓은 대형 금융회사부터 보안 취약점 점검·평가 주기를 연 2회 이상으로 확대하고, 최고경영자(CEO)와 최고정보보호책임자(CISO) 등의 보안관리 책임도 강화하기로 했다.
AI를 활용한 해킹에 대응하기 위해 금융회사들이 자체적으로 파악한 위협정보를 금융권 통합관제시스템을 통해 공유하고, AI 기반 취약점 탐지 인프라와 중소형 금융회사 공동 보안관제시스템 구축도 추진한다.
이억원 금융위원장은 지난 8일 국회 정무위원회 국정감사에서 금융권의 잇따른 AI 해킹 사고와 관련해 "우리의 대응방식이 아주 기본적인 부분도 굉장히 미흡하다"며 "이런 부분은 저희가 철저하게 더 점검하고 바꿔 나가야 할 것 같다"고 밝혔다.
이어 "AI를 막으려면 결국 AI를 쓸 수밖에 없다"며 AI를 활용한 보안체계 강화와 망분리 규제 개선 필요성을 강조했다.
이찬진 금융감독원장도 이날 오전 서울 여의도 금감원에서 열린 은행지주 이사회 의장 간담회에서 최근 사이버 공격 방식이 고도화되고 공격 대상도 비핵심시설로 확대되는 등 전방위적인 양상을 보이고 있다고 지적했다.
그는 "AI가 해킹 수단으로 활용되면서 보안 취약점 탐지와 동시다발적 공격이 상시화될 수 있다"며 "IT 보안은 고객의 재산과 정보를 보호하고 금융신뢰를 위한 핵심 업무라는 인식 하에 이사회가 IT보안 역량 제고를 위해 앞장서 달라"고 말했다.
금융당국이 잇따른 침해사고에 대응해 전수점검과 보안체계 강화를 추진하고 있지만 AI를 활용한 공격이 금융권 전반으로 확산하면서 기존 보안체계의 취약점을 얼마나 신속하게 보완하고 추가 피해를 차단할 수 있을지가 관건으로 떠올랐다.
◎공감언론 뉴시스 [email protected], [email protected]