

안랩, 페이스북 광고 악용한 신종 악성코드 'JSCEAL' 유포 경고
가짜 코인 거래소 사이트로 유인…윈도·맥OS 맞춤형 악성 파일 설치 유도
공식 사이트 이용 필수…출처 불분명한 설치 파일과 암호 요구 주의
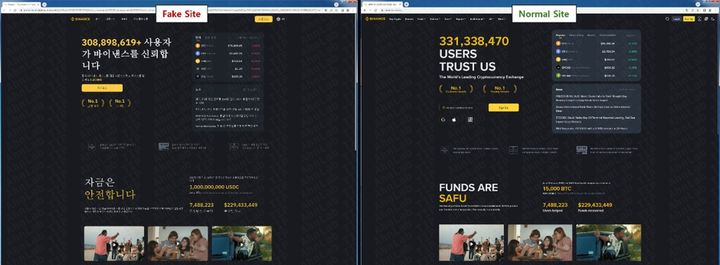
[서울=뉴시스] 안랩 시큐리티레터에 따르면 최근 페이스북 광고를 등에 업고 국내 사용자를 노리는 악성코드 JSCEAL이 유포된 사례가 발견됐다. 사진은 거래소 위장 사이트와 정상 사이트 비교. (사진=안랩 제공) 2026.10.04. [email protected] *재판매 및 DB 금지
[서울=뉴시스]박은비 기자 = 최근 페이스북 광고를 통해 가상자산 보상을 미끼로 한 공격 수법이 다시 기승을 부리는 것으로 나타났다.
4일 안랩 시큐리티레터에 따르면 최근 페이스북 광고를 등에 업고 국내 사용자를 노리는 악성코드 JSCEAL이 유포된 사례가 발견됐다. 최근 2개월간 국내에서 PC 약 1500대에서 감염된 사실이 확인됐다.
JSCEAL은 웹 개발에 주로 쓰이는 프로그램 실행 도구(Node.js)를 악용해 동작하는 악성코드다. 일회성 공격에 그치지 않고 최근까지 국내에서 지속적으로 유포되고 있다.
공격 수법은 정교하다. 공격자는 실제 유명 가상자산 거래소와 똑같이 만든 가짜 사이트로 사용자를 끌어들였다. "특정 프로그램을 설치하면 코인 보상을 준다"는 페이스북 광고가 미끼였다.
광고를 누르면 위장 사이트로 연결된다. 진짜 거래소의 로고와 색상, 실시간 코인 시세 정보까지 그대로 복사했다. 일반 사용자가 진짜와 가짜를 구분하기는 사실상 불가능하다.
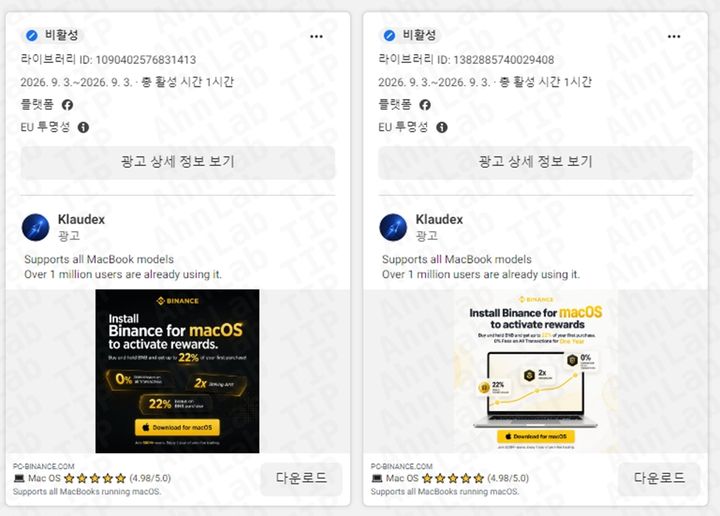
[서울=뉴시스] 안랩 시큐리티레터에 따르면 최근 페이스북 광고를 등에 업고 국내 사용자를 노리는 악성코드 JSCEAL이 유포된 사례가 발견됐다. 사진은 거래소 사칭 페이스북 광고. (사진=안랩 제공) 2026.10.04. [email protected] *재판매 및 DB 금지
이때 페이지 내부에서는 접속한 사용자의 브라우저 환경과 운영체제를 확인한다. 이에 맞춰 윈도에는 BAT 파일을, 맥OS에는 PKG 설치 파일을 생성하는 것으로 파악됐다.
파일명에는 버전이나 설치 프로그램을 연상시키는 문자열이 포함돼 사용자가 잘못된 파일로 알기 어렵다는 게 안랩 설명이다. 이렇게 내려받은 파일은 추가 악성 행위를 이어가기 위한 시작점으로 사용된다.
맥OS에서는 PKG 파일을 실행하면 설치 과정에 포함된 스크립트가 외부 서버에서 추가 셸 스크립트를 내려받아 실행한다. 추가 스크립트는 시스템 언어에 맞춰 위장된 대화 상자를 띄우고 사용자 비밀번호 입력도 유도했다.
안랩은 가상자산 거래소 프로그램은 반드시 공식 홈페이지를 통해 직접 다운로드해야 한다고 강조했다. 또 출처가 불분명한 BAT·PKG 설치 파일은 설치하지 않도록 주의하라고 당부했다.
아울러 프로그램 설치 과정에서 예상하지 못한 비밀번호 입력 창이 나오면 실행을 중단하고 출처부터 확인하는 게 좋겠다.
◎공감언론 뉴시스 [email protected]