

공군 1호기 탑승자 정보 유출로 데이터 외부 전송 위험 '주목'
"보안 검사하려다 되레 유출…AI 모의해킹도 안심하면 안 돼"
"과도한 권한 부여시 민감정보 노출 우려…설정 통제할 필요"
외교부 "모든 가능성 염두에 두고 조사…투명하게 설명할 것"
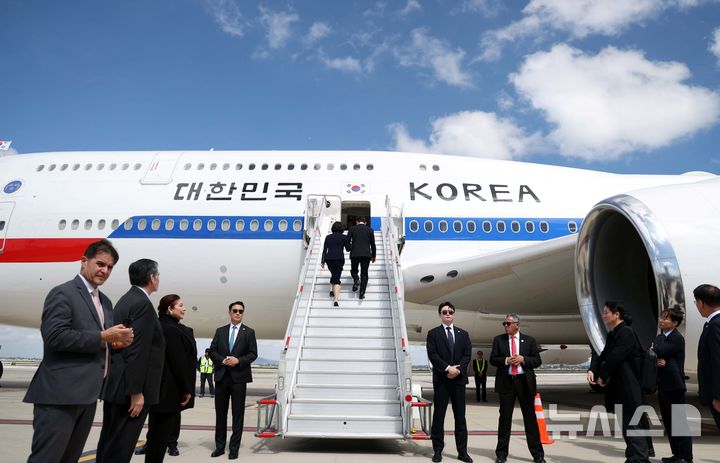
[숨팡고=뉴시스] 김진아 기자 = 멕시코 국빈방문을 마친 이재명 대통령과 김혜경 여사가 지난달 26일(현지 시간) 멕시코 펠리페 앙헬레스 국제공항에 도착해 공군 1호기에 오르고 있다. 2026.09.27. [email protected]
[서울=뉴시스]박은비 기자 = 해킹을 막아내기 위해 수행했던 보안 검사가 오히려 국가 기밀과 개인정보를 밖으로 흘려보내는 유출 통로가 됐다. 대통령 전용기 탑승자 개인정보가 담긴 파일이 해외 온라인 악성코드 검사 사이트에 올라가 약 5개월간 외부에 노출된 사실이 확인되면서다.
문제는 이게 단순히 파일 하나를 잘못 올린 실수로 끝나지 않는다는 점이다. 인공지능(AI)을 활용한 자동 모의해킹과 보안 점검이 확산되면서 점검 대상 데이터의 외부 전송, AI 에이전트의 접근 권한 등 새로운 보안 위험이 부상하고 있다. 시스템의 보안 허점을 찾아내는 기술이 오히려 역으로 유출 통로가 될 수 있다는 경고다.
최대선 숭실대 AI안전성연구센터장은 최근 자신의 사회관계망서비스(SNS)를 통해 공군 1호기 탑승자 명단 유출 사고와 관련 보안을 위해 검사를 하려다가 오히려 보안 사고를 일으켰을 가능성을 언급했다.
보안 검사하려다 정보 유출…AI 모의해킹도 새로운 위험
그는 "공군 1호기 탑승자 168명의 여권번호가 담긴 엑셀 파일을 악성코드 검사 사이트(바이러스 토탈)에 검사하려고 올린 순간 파일은 이미 외부에 노출된 것"이라고 지적했다. 이어 "바이낸스 1차 보고서의 첫 감염도 비슷했다"며 "6월에 엔지니어 한 명이 AI 도구를 찾다가 변조된 패키지를 설치해 감염됐다"고 말했다.
둘째는 AI 에이전트에게 모의해킹을 맡겼는데, 허용된 시스템 범위를 벗어나 다른 시스템이나 데이터까지 접근할 수 있게 된 권한 통제 실패 사례다.
"과도한 권한 부여시 민감정보 노출 우려…설정 통제할 필요"
그러면서 "밖에서만 뚫어보는 방식이면 점검 범위만 줘도 해킹 결과가 외부에 남는다"며 "어디가 어떻게 뚫리는지 적힌 보고서는 공격 지도로, 안을 열어 보이는 방식이면 계정과 설정, 소스코드까지 준다"고 지적했다.
최 센터장은 이어 "검사에는 파일 하나가 나갔지만, 모의해킹은 들어가는 것이든 나오는 것이든 공격자가 갖고 싶어하는 것 그대로"라며 "맡긴 업체가 공격자라는 말이 아니다. 업체도 바이러스토탈 같은 검사 서비스와 AI 모델 API(프로그램간 정보 연결 통로)를 밖에서 쓸 수 있다"고 설명했다.
정보가 한 번 밖으로 나가면 어디까지 가는지는 아무도 보장하지 못한다. 그는 "외부를 다 막을 수는 없다"며 "가져올 수 있는 도구는 출처를 확인해 자료가 있는 곳으로 가져오고, 밖에 맡길 때는 무엇이 나가고 결과가 어디에 남는지부터 정해야 한다. 이걸 정하지 않으면 점검이 유출이 된다"고 강조했다.
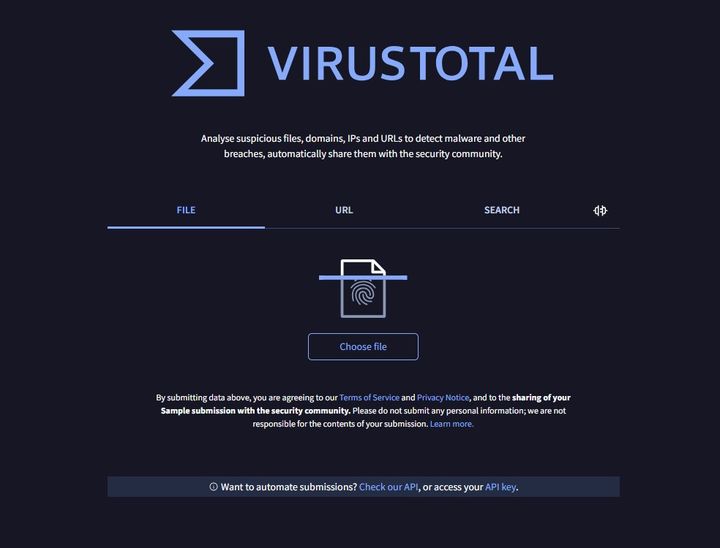
[서울=뉴시스] 구글 자회사가 운영하는 무료 악성코드·위협 분석 플랫폼 '바이러스토탈' (사진=바이러스토탈 홈페이지 갈무리) *재판매 및 DB 금지
한편, 정부의 정부보안 관리지침상 어떻게 보안문서가 온라인 점검 사이트에 업로드될 수 있는지는 조사를 통해 규명해야 할 부분이다.
보안 전문가들의 설명을 종합하면, 정부의 보안문서는 망분리된 내부망에서 작성되고, 내부망을 관제하는 보안업체가 있더라도 보안문서에 대한 접근 권한은 부여되지 않는다. 보안문서를 외부에 보낼 때는 보안 전용망을 통한 전송으로 한정된다.
외교부는 전날 "경찰 등 관계기관의 협조 하에 모든 가능성을 염두에 두고 제반 사항을 다각적으로 철저히 조사 중"이라며 "사실관계가 확정되는 대로 파악된 내용을 투명하게 설명할 예정"이라고 밝혔다.
한편 과기정통부는 앞서 배포한 '정보통신분야 침해사고 대응 안내서'에서 이번 유출 사고에서 지목된 '바이러스 토탈' 사이트를 악성코드 점검 사이트로 예시를 들었지만, 이용을 권장한 건 사실이 아니라고 해명했다.
과기정통부 관계자는 "안내서는 특정 사이트 이용을 권장하는 자료가 아니고, 기업 및 개인 이용자의 침해사고 예방·신고·대응 요령을 안내하기 위한 실무 자료"라며 "해당 사이트는 부록의 '주요 용어 정리'에서 악성코드 점검 사이트에 대한 예시를 설명한 것"이라고 말했다.
바이러스 토탈은 구글이 운영하는 악성코드 점검 사이트다. 이 사이트에 의심스러운 파일을 업로드하면 국내외 백신 프로그램을 통해 해당 파일에 대한 악성 여부를 검사해 그 결과를 제공한다.
◎공감언론 뉴시스 [email protected]