

메타엠 서버 12일 해킹 공격…15일 사고 통보
창업 문의 고객 정보 유출 가능성…추가 조사
피해 고객 개별 안내·보안 점검 및 관리 강화

메가MGC커피 로고(사진=메가MGC커피 제공) *재판매 및 DB 금지
[서울=뉴시스]김상윤 기자 = 메가MGC커피의 고객센터 시스템을 운영하는 외부 위탁업체가 해킹 공격을 받아 일부 고객의 개인정보가 유출된 것으로 확인됐다.
17일 업계에 따르면 메가MGC커피는 이날 홈페이지를 통해 고객센터 시스템 운영을 맡고 있는 위탁업체 메타엠의 서버가 외부 해킹 공격을 받아 일부 상담 고객의 휴대전화번호가 유출됐다고 공지했다.
사고는 12일 오전 2시18분부터 3시50분 사이 발생했다. 메가MGC커피는 15일 위탁업체로부터 해당 사실을 통보 받았다.
현재까지 유출이 확인된 고객은 총 30명으로 유출된 정보는 고객센터와 통화한 고객의 휴대전화번호다.
다만 고객센터 통화 기록에 남아 있는 전화번호와 공식 홈페이지 창업 문의 과정에서 기재한 휴대전화번호 및 이메일 등도 유출됐을 가능성이 있어 추가 조사를 진행하고 있다.
메가MGC커피 측은 성명과 상담 내용, 통화 녹취, 결제정보 등은 유출되지 않은 것으로 확인했다고 설명했다.
사고를 인지한 이후에는 추가 피해 방지를 위해 공격 경로를 차단하고 서버 및 데이터베이스 비밀번호 변경, 시스템 접근 제한 등의 조치를 취했다.
위탁업체는 한국인터넷진흥원(KISA)에 침해사고를 신고했으며, 개인정보보호위원회에도 개인정보 유출 신고를 진행했다.
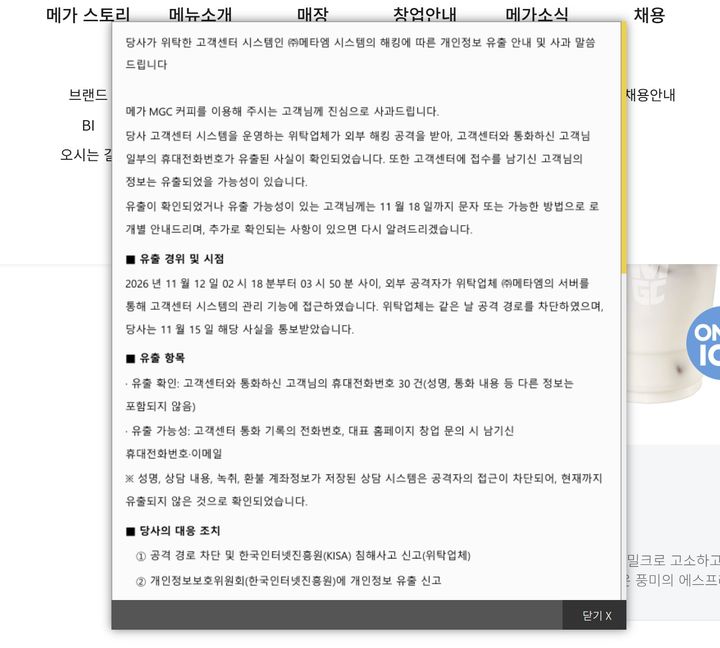
[서울=뉴시스] 메가MGC커피 홈페이지에 올라온 사과문 (사진=메가MGC 홈페이지 캡처) *재판매 및 DB 금지
메가MGC커피는 유출이 확인됐거나 유출 가능성이 있는 고객을 대상으로 18일까지 문자메시지 등을 통해 개별 안내할 예정이다.
아울러 회사 연결 PC에 대한 보안 점검을 진행한 결과 침입 흔적은 발견되지 않았으며, 추가 유출 여부에 대한 조사와 이상 접근 모니터링을 강화하고 있다.
회사는 고객들에게 메가MGC커피를 사칭한 전화나 문자메시지에 주의하고 의심스러운 연락을 받으면 고객센터에 신고해 달라고 당부했다.
한편 앞서 더본코리아도 외부 위탁업체의 서버 침해로 개인정보 유출 가능성이 있다고 공지한 바 있다.
더본코리아는 2일 임직원용 전사적자원관리(ERP) 시스템 유지보수 업체인 더존비즈온의 백업 서버에서 외부 비인가 접근이 발생해 암호화된 일부 데이터가 반출된 정황을 확인했다고 밝혔다.
메가MGC커피 관계자는 "개인정보 처리를 위탁한 당사 역시 무거운 책임감을 느끼고 있다"며 "앞으로 수탁사에 대한 보안 점검과 관리·감독 체계를 대폭 강화해 유사한 사고가 일어나지 않도록 만전을 기하겠다"고 말했다.
[서울=뉴시스] 사진은 해커. 기사의 이해를 돕기 위한 이미지. (사진=유토이미지) 2026.10.10. [email protected] *재판매 및 DB 금지