

유지연 상명대 교수, 공개된 사이버 공격·대응 사례 12건 분석 결과 발표
공격자는 미끼 문서 제작·자동 검색에 AI 총동원…방어 측은 탐지 이후 절차 지연
정보 공유 체계에 AI 적용 시급…AI 사용 흔적 분석해 공격자 추적해야
[그래픽=뉴시스] *재판매 및 DB 금지
[서울=뉴시스]윤정민 기자 = 사이버 해킹 징후를 알아내는 데 주로 써온 인공지능(AI)을 국가 기관 간 해킹 정보 공유에도 도입하자는 제안이 나왔다.
북한 연계 해킹 조직이 미끼 문서 제작부터 공격 도구 개발까지 전 과정에 AI를 총동원하는 반면, 국내 방어 시스템에서 AI는 단순히 공격을 알아채는 '탐지' 영역에만 머물러 있다는 지적이다.
해킹 공격을 아무리 빨리 발견해도 공격 주체를 추적하고 관계기관에 단서를 전달하는 데 시간이 길게 지체되는 만큼, 탐지 이후 정보 공유 단계에도 AI 자동화 기술을 적극 얹어야 한다는 지적이다.
유지연 상명대학교 휴먼AI공학전공 교수는 지난 5일 오후 서울 강남구 과학기술컨벤션센터에서 열린 한국사이버안보학회 학술대회에서 이 같은 연구 결과를 발표했다.
유 교수는 2024년부터 지난달까지 국내외에서 공개된 주요 사이버 공격과 대응 사례 12건을 정밀 분석했다.
유 교수는 방어 과정 중 AI의 기여가 가장 뚜렷하게 드러난 단계로 '공격 징후 탐지'를 꼽았다. 공격 수법을 분석하고 공격 주체를 추적하거나 관계기관에 정보를 공유할 때도 AI가 일부 쓰이지만 유 교수는 "여전히 사람의 작업이 필요한 부분"이라고 설명했다.
이어 탐지가 빨라져도 관계기관 간 정보 공유와 영장 심사, 서버 압수 등 후속 절차에는 시간이 걸린다고 지적했다.
"한 기관이 찾은 공격 단서, AI로 다른 기관에 더 빨리 알려야"
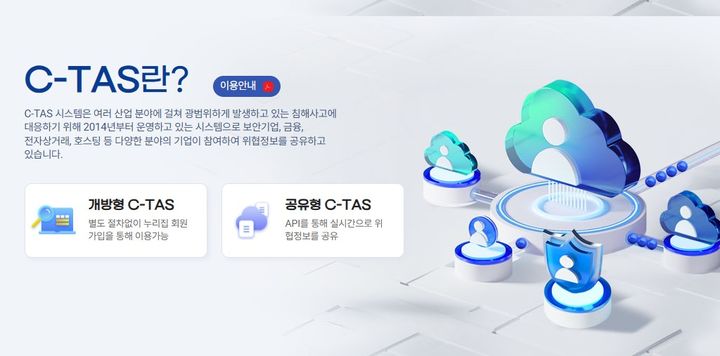
[서울=뉴시스] 한국인터넷진흥원(KISA) 사이버 위협정보 분석·공유 체계 'C-TAS' (사진=C-TAS 홈페이지 캡처) *재판매 및 DB 금지
한 기관이 공격에 쓰인 IP 주소를 다른 기관에 알리면 정보를 받은 곳은 해당 주소와 통신한 기록이 있는지 확인할 수 있다. 필요하면 그 주소로의 접속을 차단할 수도 있다. 유 교수는 한 곳에서 확보한 단서가 다른 기관의 점검으로 더 빨리 이어지도록 정보 공유를 자동화하자고 제안했다.
유 교수는 "AI를 통해서 좀 더 자동화된 공유가 필요하지 않나"라며 정보 공유 과정에서 민간 기업의 데이터와 시스템을 다루는 만큼 이를 보호할 법적 장치도 함께 마련해야 한다고 봤다.
국내에서는 이미 한국인터넷진흥원(KISA)의 '사이버 위협정보 분석·공유 시스템(C-TAS)'과 전산 시스템을 연동한 기업·기관이 공격에 쓰인 IP 주소나 악성코드 정보를 실시간으로 주고받을 수 있다. 유 교수는 여기에 더해 공격자가 AI를 사용하면서 남긴 흔적도 관계기관이 공유할 단서로 꼽았다.
北 해커의 미끼 문서에 남은 AI 흔적…공격 주체 추적 단서로
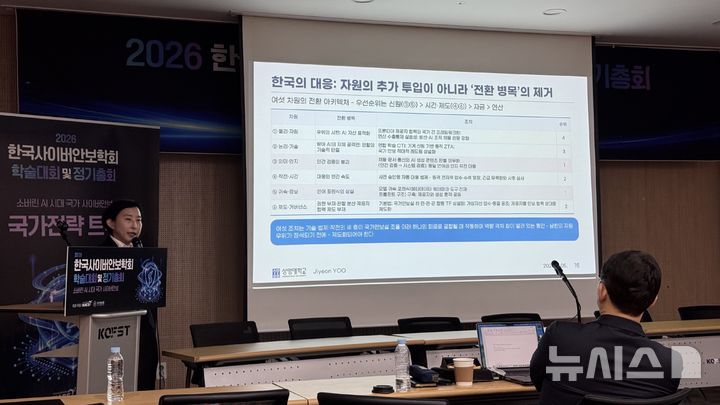
[서울=뉴시스] 윤정민 기자 = 유지연 상명대 휴먼AI공학전공 교수가 5일 오후 서울 강남구 과학기술컨벤션센터에서 열린 한국사이버안보학회 학술대회에서 발표하고 있다. 2026.11.05. [email protected]
유 교수는 공격자가 AI로 문서를 만들거나 번역 도구를 거치면 문체나 어휘에서 작성자의 단서를 찾기 어려워질 수 있다고 봤다. 문서가 어떻게 만들어졌는지 보여주는 파일 속성이나 AI 도구 사용 기록도 공격자를 추적하는 단서로 살펴야 한다는 설명이다.
실제로 보안기업 지니언스는 북한 연계 해킹 조직 김수키의 공격에 쓰인 일부 미끼 PDF의 제작 도구 항목에서 AI 코딩 도구 '오픈코드'의 이름을 확인했다.
유 교수는 상용 AI 업체의 계정 차단이 닿지 않는 사례로 김수키의 '깃파워'를 들었다. 깃파워는 김수키가 깃허브 등 코드 공유 서비스를 악성 파일 배포와 공격 명령 전달에 활용한 공격을 말한다.
유 교수는 이 조직이 공격에 사용한 서버에서 상용 AI 서비스에 접속하지 않고도 공개 AI 모델을 실행하고 보유 문서를 검색할 수 있는 환경이 확인됐다고 설명했다.
이 경우 공격자는 분석할 자료를 외부 서비스에 올리지 않고 자기 장비에서 검색할 수 있다. 상용 AI 업체가 악용 계정을 정지해도 공격자가 직접 실행하는 모델에는 그 조치가 닿지 않는다.
유 교수는 공격에 쓰인 AI의 흔적을 분석하려면 보안기관과 AI 기반 모델을 개발한 기업 간 협력도 필요하다고 말했다.
◎공감언론 뉴시스 [email protected]