

은행권 검사·제재 방침 대형 금융회사로 확대
전 금융권 외부접점 전수점검…취약점 해소 전 접근 차단
감독분담금 차등 부과 검토…보안 전담조직 신설 추진
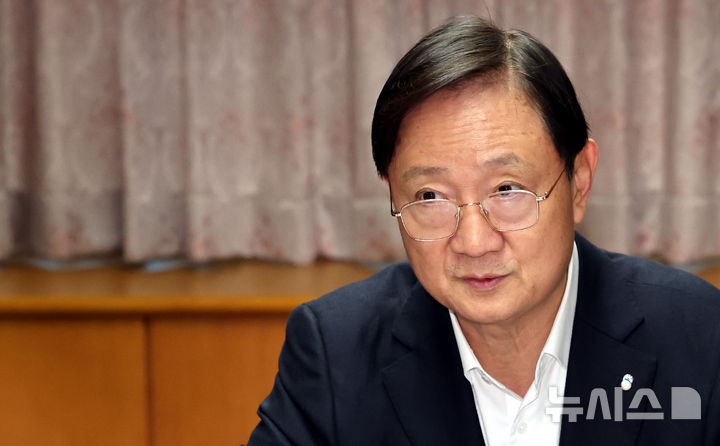
[서울=뉴시스] 박주성 기자 = 이찬진 금융감독원장이 28일 오전 서울 의여도 금융감독원에서 열린 금융감독원장-은행지주 이사회 의장 간담회에서 모두발언을 하고 있다. 2026.10.28. [email protected]
[서울=뉴시스]김민수 기자 = 이찬진 금융감독원장이 최근 금융권에서 해킹 사고가 잇따르는 것과 관련해 증권사와 보험사 등 대형 금융회사에 대해서도 최고경영자(CEO)를 비롯한 경영진의 책임을 엄중히 물을 것을 지시했다.
3일 금융감독원에 따르면 이 원장은 이날 임원회의에서 최근 금융권 해킹 사고에 대한 업권별 대응 현황을 점검하고 IT 보안 강화 방안을 논의했다.
이 원장은 해킹 사고가 은행과 증권·보험 등 전통 금융회사뿐 아니라 전자금융거래법 적용을 받지 않는 금융업권까지 확산하고 있다고 지적했다. 특히 가상자산사업자와 온라인투자연계금융업자 등에서는 금전적 피해까지 발생한 만큼 대응 태세를 강화해야 한다고 강조했다.
금감원은 그간 금융권에 보안 취약점 개선과 외부접점 관리 등을 지속적으로 지도하고 긴급 자체점검도 실시했지만, 금융회사들의 이행이 충분하지 않다고 판단했다.
이에 이 원장은 해킹 사고가 발생한 금융회사를 대상으로 기존 보안 유의사항 준수와 자체점검 이행 여부를 면밀히 살펴볼 것을 주문했다.
특히 종합금융투자사업자와 보험사 등 대형 금융회사에 대해서는 기존 은행권 검사·제재 방침과 동일하게 CEO 등 경영진의 책임까지 엄중히 물을 것을 지시했다. 기본적인 보안통제가 미흡하거나 형식적인 점검으로 사고가 발생한 경우 경영진의 역할과 책임을 집중적으로 살펴보겠다는 취지다.
징벌적 과징금 도입도 추진한다. 이 원장은 기본 보안통제 부실이나 취약점 방치로 해킹 사고가 발생한 경우 매출액의 3%에 해당하는 징벌적 과징금을 부과할 수 있도록 전자금융거래법 개정안의 신속한 국회 통과를 위해 적극 협조할 것을 주문했다.
법 개정 전이라도 수익자 부담 원칙에 따라 해킹 사고 발생 여부 등을 고려해 감독분담금을 차등 부과하는 방안도 모색하도록 했다.
아울러 보험대리점(GA)과 대부업, 가상자산업, 온라인투자연계금융업 등 전자금융거래법 미적용사를 포함한 전 금융권의 외부접점을 전수점검하도록 지시했다.
특히 금전적 피해로 이어질 가능성이 있는 외부접점을 우선 점검하고, 취약점이 해소되기 전까지는 원칙적으로 외부 접근을 차단하도록 했다. 금감원 IT 전문인력을 동원해 점검 이행 여부를 사후 확인하고 형식적인 점검에 그친 금융회사에는 엄중 조치할 방침이다.
이 원장은 금융권 IT 보안 감독 역량을 강화하기 위해 보안 전담조직 신설과 IT 전문인력 확충도 추진할 것을 지시했다.
이 원장은 "CEO를 비롯한 경영진과 이사회가 IT 안전성 확보를 고객 신뢰의 근간이자 핵심 생존전략으로 인식해야 한다"며 내년도 보안 예산과 인력 확충에 적극 나설 것을 강조했다.
◎공감언론 뉴시스 [email protected]