

초등 영재 선발해 전문 교육…정찰총국 배치해 1만명 해커 양성
AI로 가짜 채용·악성코드 순식간 제작…국내 기업도 무차별 표적
[그래픽=뉴시스] *재판매 및 DB 금지
[서울=뉴시스]윤정민 기자 = 세계 최대 가상자산 거래소 '바이낸스'에서 8조원이 넘는 자산을 탈취한 배후로 북한이 지목되면서 북한의 사이버 공격 역량이 다시 주목받고 있다.
북한은 어릴 때부터 수학과 과학 영재를 뽑아 컴퓨터 교육을 시킨 뒤 정찰총국 등 국가 전문 조직에 배치해 왔다. 최근에는 인공지능(AI) 기술까지 접목해 공격 대상을 탐색하고 가짜 신원을 만드는 작업에 속도를 내고 있다.
[마플타운십=AP/뉴시스] 2023년 2월28일 미국 펜실베이니아주 마플타운십에서 스마트폰 화면에 가상화폐 거래소 바이낸스 로고가 표시돼 있다. 2023.02.28.
미 연방수사국(FBI)은 지난달 31일 바이낸스 해킹의 배후로 북한 해커조직을 지목했다. 지난해 2월 약 15억 달러(2조원) 규모의 바이비트 탈취 사건에서도 지목된 조직이다.
보안기업들은 이번 사건의 공격 수법과 자금 흐름 경로가 과거 북한 해커들의 수법과 비슷하다고 봤다. TRM랩스는 거래 승인 서명을 미리 확보해 한꺼번에 실행한 점을 근거로 제시했다. 엘립틱은 탈취금 일부가 지난 9월 비트겟 해킹 탈취금과 함께 세탁된 정황을 포착했다.
바이낸스가 밝힌 피해 규모는 약 63억 달러(약 8조4000억원)다. 바이비트 사건보다 4배 이상 큰 규모다.
북한의 가상자산 탈취 규모는 해마다 늘고 있다. 체이널리시스에 따르면 지난해 탈취액은 최소 20억2000만 달러에 달한다. 파악된 공격 건수는 줄었지만 탈취액은 전년 대비 51%나 급증했다.
北 초등 영재 뽑아 정찰총국 배치…1만명 부대로 키운 외화벌이

[서울=뉴시스] 미국 연방수사국(FBI)이 가상자산 탈취 등으로 지난달 24일 기소한 북한인 4명의 수배자 얼굴.(출처: 폭스뉴스TV 화면 캡처) 2025.07.02. *재판매 및 DB 금지
북한 해킹조직은 바이낸스 사건 이전부터 전산망 파괴와 금융기관 공격으로 악명을 얻고 있었다. 2014년 소니픽처스 해킹, 2016년 방글라데시 중앙은행 자금 탈취, 2017년 워너크라이 랜섬웨어 공격 등이 대표적이다.
북한이 사이버 작전에 집중하는 이유 중 하나가 외화 확보다. 국제 제재를 피해 자금을 벌고 핵과 미사일 개발비를 대기 위해서다. 한국·미국 등 11개국이 참여한 다국적제재모니터링팀(MSMT)은 2024년 가상자산 탈취액이 북한 전체 외화 수입의 약 3분의 1에 해당한다고 추정했다.
해커 양성은 초등학교 때부터 시작된다. 미 랜드연구소와 아산정책연구원의 공동 보고서 등을 종합하면 수학·과학 영재를 선발해 금성제1·제2중학교 등에서 코딩을 가르친다. 이후 김책공업종합대학, 김일성종합대학 등에서 전문 교육을 진행한다.
북한 대학생들은 국제 프로그래밍 대회에서도 상위권을 싹쓸이하고 있다. 2023년 해커어스가 개최한 국제 대회 '메이 서킷츠'에서 1위부터 4위를 모두 북한 대학생들이 차지했다.
이 학생들은 보통 대학을 졸업할 때까지 군 복무를 미룬다. 졸업 후에는 정찰총국 등에 배치돼 약 10년간 사이버 작전에 투입되는 것으로 알려졌다. 라자루스, 김수키 등이 대표적인 연계 조직이다.
우리 군 당국이 추정한 북한 해커 규모는 약 8400명(2024년 기준)이다. 하지만 보안업계와 학계에서는 현재 관련 인력이 1만명을 넘을 것으로 추정하고 있다.
AI로 맞춤 문서 수십개 뚝딱…사칭부터 악성코드 개발까지 총동원
마이크로소프트(MS)는 지난달 29일 북한 해킹조직 8곳 중 3곳이 AI를 일상적인 작전에 통합했고 4곳은 활용이 빠르게 늘고 있다고 평가했다.
이렇게 쌓은 해킹 역량에 최근 AI 기술이 날개를 달아주고 있다.
어떤 조직은 맞춤형 PDF 유인 문서를 AI로 수분 만에 수십 개씩 만들어냈다. 공격 대상에는 한국 이용자도 포함됐다. 또 다른 조직은 위장 회사 3곳을 세워 보안·블록체인 업계 종사자에게 가짜 채용을 제안했다.
'아르텍스(ARTEX)' 같은 AI 보안 점검 도구를 해킹 작전에 악용하고 있는 조직도 있다.
구글 위협정보그룹(GTIG)도 북한 조직이 AI를 이용해 원격제어 악성코드와 내부망 침투용 스크립트를 개발한 사례를 공개했다.
상용 AI 모델이 북한 해커들의 공격 속도와 기술 수준을 한 단계 끌어올린 셈이다.
韓 기업도 이미 표적…코인 안 다뤄도 안심 못한다
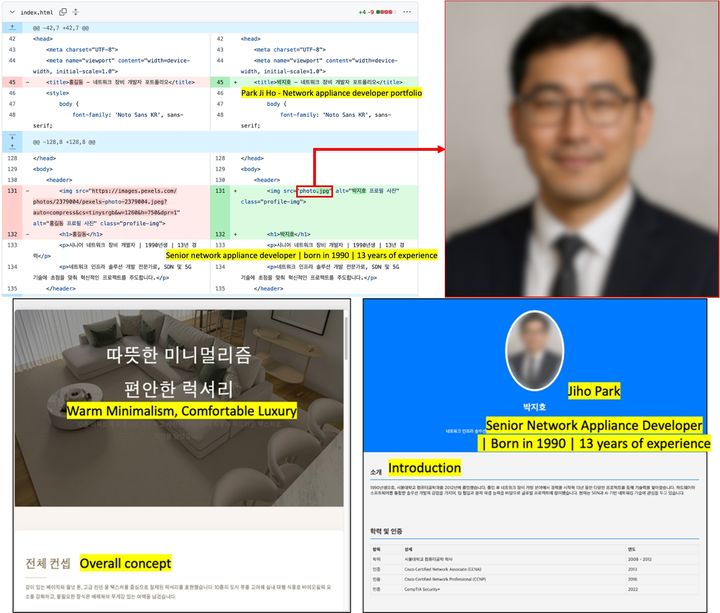
[서울=뉴시스] 라자루스가 공격 대상을 유인하기 위해 만든 가짜 개발자 이력서와 인테리어 포트폴리오 사이트. 카스퍼스키는 이력서에 사용된 인물 사진이 인공지능(AI)으로 생성된 것으로 추정했다. 2026.10.28. (사진=카스퍼스키) *재판매 및 DB 금지
우리나라 역시 오랫동안 북한 사이버 공격의 표적이었다. 2011년 농협 전산망 마비와 2013년 '3·20 사이버 테러', 2023년 보안인증 프로그램 '매직라인' 허점 악용 사례가 대표적인 북한 해커 조직의 소행으로 알려졌다.
보안업체 카스퍼스키는 국내 소프트웨어와 건설, 통신장비 제조 분야 기업들이 북한 해킹 조직의 표적이 된 사실을 확인했다.
라자루스의 활동으로 추정되는 이 공격에서는 이들은 이력서·인테리어 포트폴리오를 본뜬 사이트로 접속을 유도했다. 이 과정에서 국내 금융·공공 웹사이트용 보안 소프트웨어가 해킹 통로로 악용됐다.
◎공감언론 뉴시스 [email protected]