

트렌드AI, 日 기업 겨냥한 '사이버스트라이크AI' 악용 분석
에이전트 44개가 정찰·침투·탈취 분담…가짜 로그인창도 제작
국내서도 AI 해킹 첫 검거…MS "보안 허점 찾아 공격 준비까지 하루도 안 걸려"
[서울=뉴시스] 사진은 해커. 기사의 이해를 돕기 위한 이미지. (사진=유토이미지) 2026.10.10. [email protected] *재판매 및 DB 금지
[서울=뉴시스]윤정민 기자 = 인공지능(AI) 에이전트 수십여개가 역할을 나눠 일본 기업·기관을 공격한 사례가 확인됐다. 취약점을 찾는 데 그치지 않고 시스템 침투와 정보 탈취, 결과 보고서 작성까지 맡았다. 사람의 작업을 돕던 AI가 공격 전반을 실행하는 단계로 나아가는 모습이다.
29일 보안기업 트렌드AI에 따르면 일본 기업·기관을 주요 대상으로 삼은 공격에 오픈소스 보안 점검 도구 '사이버스트라이크AI'가 악용됐다.
연구진은 공격자가 인터넷에 공개된 상태로 남겨둔 서버의 파일과 명령 기록 등을 분석했다. 기록에는 '계정정보 탐색 에이전트 8/44'라는 항목이 있었다. 이를 통해 AI 에이전트 44개가 역할을 나눠 공격을 수행하도록 구성됐다는 점을 확인했다.
취약점 찾고 침투·탈취까지…공격 결과 보고서도 AI가 썼다
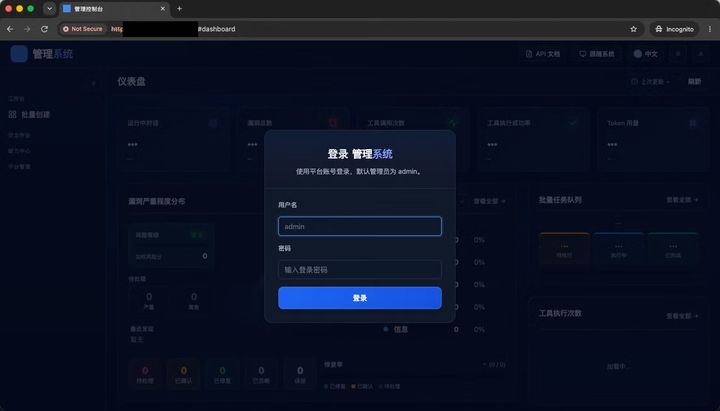
[서울=뉴시스] 중국어 간체로 구성된 AI 보안 점검 도구 '사이버스트라이크AI'의 관리 화면. 트렌드AI는 이 도구가 일본 기업·기관을 겨냥한 공격에 악용된 정황을 확인했다. (사진=트렌드AI) *재판매 및 DB 금지
AI 에이전트들은 공격할 시스템을 살피고 취약점을 찾은 뒤 침투와 정보 탈취를 각각 나눠 맡았다. 침투한 시스템을 원격으로 조종하고 접속을 유지하는 작업도 수행했다.
일본어 가짜 로그인 페이지를 만드는 등 공격 대상에 맞춘 자료 제작에도 AI가 활용됐다. 공격 결과를 저장하고 대상별 보고서와 근거 자료 목록도 자동으로 만들었다.
이달 짧은 기간에 일본 소재 최소 16곳을 포함한 최소 19개 기업·기관에서 공격 시도가 포착됐다. 실제 시스템 내부까지 침투한 증거는 일부에서 확인됐다.
공격을 숨기려는 방식도 나타났다. 여러 대상을 동시에 공격하되 각 대상에 보내는 통신량은 줄였다. 한 조직의 접속 기록만 보면 광범위한 공격이 진행 중이라는 사실을 알아차리기 어려운 방식이다.
트렌드AI가 분석한 공격자 서버 환경은 총 3개다. 사이버스트라이크AI를 악용한 사례 외에도 사람이 공격을 주도하면서 AI에 계획 수립과 도구 개발을 맡긴 사례가 확인됐다. 나머지 사례는 코드와 명령 기록의 특징 등을 토대로 AI가 도구 개발을 도왔을 가능성이 높은 것으로 평가됐다.
특히 이 두 사례에는 한국 시스템도 공격·탐색 대상에 포함됐다. 연구진은 공격자들이 특정 업종보다 외부에서 접근할 수 있는 취약한 시스템을 폭넓게 찾았다고 분석했다.
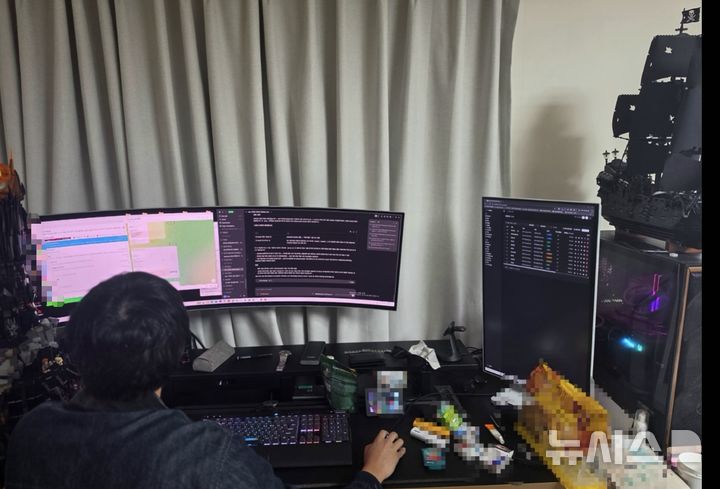
[서울=뉴시스]경찰은 생성형 인공지능(AI)을 활용해 국내 업체 90여 곳을 해킹하고 개인정보 약 820만건을 탈취한 일당 7명을 검거했다고 26일 밝혔다. 사진은 해킹 사건 총책 A씨의 주거지 모습. (사진=서울경찰청 제공) 2026.10.26. [email protected]
국내에서도 AI를 악용한 해킹 범죄가 적발됐다. 서울경찰청은 지난 26일 국내 업체 90여곳에서 개인정보와 사내 자료 약 820만건을 탈취한 혐의로 일당 7명을 검거했다고 밝혔다. 생성형 AI를 악용한 대규모 해킹 범죄 피의자를 국내에서 검거한 첫 사례다.
이 사건에서는 일본 공격에 악용된 사이버스트라이크AI와 다른 AI 보안 점검 도구 '아르텍스(ARTEX)'가 사용됐다. 총책은 기존 자동화 도구를 쓰다가 AI를 활용하면서 공격 규모를 늘렸으며, 지난 8월 말부터 약 60곳을 해킹한 것으로 조사됐다.
취약점 찾은 뒤 하루도 안 돼 공격 수단으로…방어 시간 줄어든다
[레드먼드=AP/뉴시스] 2025년 4월4일(현지시간) 미국 워싱턴주 레드먼드에 있는 마이크로소프트 본사에 회사 간판과 로고가 설치돼 있는 모습. 2025.04.04.
AI 활용은 공격에 필요한 시간도 줄이고 있다. 마이크로소프트(MS)는 최근 '2026 디지털 방어 보고서'를 통해 취약점 발견 후 이를 공격 수단으로 만드는 데 걸린 시간의 중간값이 24시간을 크게 밑돌았다고 밝혔다.
반면 기업이 외부에 노출된 시스템의 심각한 취약점을 고치는 데는 30~60일이 걸릴 수 있다고 분석했다. 기업이 취약점을 고치기 전에 공격자가 이를 악용할 시간이 생긴 셈이다.
다만 AI가 공격을 빠르게 만든다고 침입 통로까지 새로운 것은 아니다. 트렌드AI가 침투 경로를 뚜렷하게 확인한 한 사례에서는 오래된 웹 시스템의 관리 화면이 로그인 없이 열려 있었다. 공격자는 새로운 보안 결함을 찾아내는 대신 이미 노출된 허점을 파고들었다.
결국 AI 공격에 대응하려면 오래된 시스템과 잘못된 보안 설정부터 점검해야 한다는 지적이다.
트렌드AI는 "외부에서 접속할 수 있는 시스템을 빠짐없이 파악하고 오래된 시스템은 업데이트하거나 격리해야 한다"며 "초기 비밀번호를 그대로 사용하는지, 관리 화면이 외부에 노출돼 있는지도 점검해야 한다"고 권고했다.
◎공감언론 뉴시스 [email protected]