

에스투더블유, 글로벌 IT 보안 컨퍼런스 'VB2026' 발표
취약점 검증 PoC 코드가 악성코드 감염 경로로 악용돼
AI 활용 고위험 사례 증거 해석, 사전 식별 시스템 마련
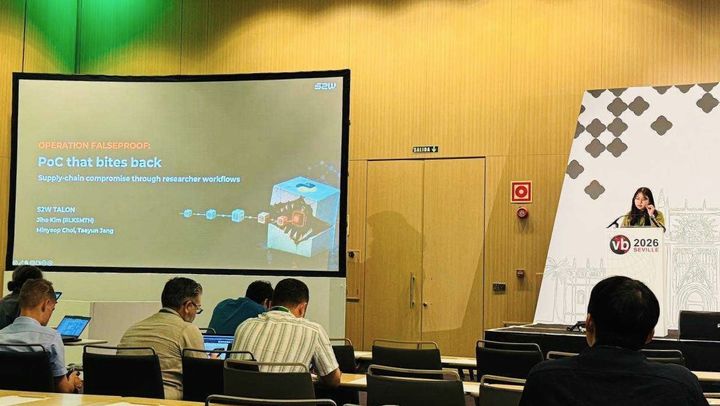
[서울=뉴시스] S2W는 자사 통합분석실 김지호 책임연구원이 지난 14일부터 16일까지(현지 시간) 스페인 세비야에서 글로벌 정보기술(IT) 보안 컨퍼런스 'VB2026'에 발표자로 초청됐다고 20일 밝혔다. (사진=S2W 제공) 2026.10.20. [email protected] *재판매 및 DB 금지
[서울=뉴시스]박은비 기자 = 에스투더블유(S2W)가 글로벌 보안 학술행사에서 6년 연속 발표를 맡아 갈수록 정교해지는 소프트웨어 공급망 공격과 인공지능(AI) 기반 탐지 기술을 소개했다.
S2W는 자사 통합분석실 김지호 책임연구원이 지난 14일부터 16일까지(현지 시간) 스페인 세비야에서 글로벌 정보기술(IT) 보안 컨퍼런스 'VB2026'에 발표자로 초청됐다고 20일 밝혔다.
VB 컨퍼런스는 영국에 본사를 둔 정보·테스트·인증 전문기관 '바이러스 불러틴'이 1991년부터 개최해온 사이버 보안 학술행사다. 악성코드 연구와 위협 인텔리전스(TI)를 중심으로 세계 각국의 보안 연구자와 분석가, 기업 보안 책임자, 컴퓨터 긴급대응팀(CERT) 및 컴퓨터 보안사고 대응팀(CSIRT), 정부 관계자 등이 참여해 연구 성과와 조사 사례, 위협 동향 및 대응 기술을 공유하는 지식 교류의 장이다.
S2W는 지난 2021년부터 매년 참여해 북한 연계 해킹 조직의 공격 전략 변화, 딥웹·다크웹 위협 행위자 추적, 모바일 악성 앱 분석 등 주제로 실사례에 기반한 인텔리전스를 공유해왔다.
김 연구원은 이 행사에서 보안 연구자가 취약점 검증을 위해 사용하는 개념증명(PoC) 코드가 오히려 악성코드 감염 경로로 악용된 공급망 공격 사례를 소개했다. 공격자는 공개된 정상 PoC를 복제한 뒤 의존성 설정과 일부 보조 코드를 변조해 연구자가 개발 환경을 준비할 때 악성 패키지가 함께 설치되게 한다.
이후 연구자가 PoC를 실행해 패키지를 불러오면 내부에 숨겨진 악성 네이티브 확장 모듈이 동작하는 방식이다. 김 연구원은 공격이 시작돼 악성코드가 실행되는 전 과정을 추적하는 한편 패키지 정보와 의존성 구조, 네이티브 확장 모듈의 이상 징후를 자동 분석하는 탐지 시스템을 설명했다. 이 시스템은 AI를 활용해 고위험 사례 증거를 해석해 악성 패키지도 사전 식별한다.
김 연구원은 "소프트웨어 공급망 공격은 이제 보안 연구자가 일상적으로 수행하는 취약점 검증까지 공격 경로로 악용할 만큼 정교해지고 있다"며 "앞으로도 실제 공격 사례에 대한 심층 분석과 AI 기반 탐지 기술 연구를 이어가며 새로운 공격 기법을 빠르게 식별하고 실질적인 대응 역량을 높이는 데 기여하겠다"고 말했다.
◎공감언론 뉴시스 [email protected]