

안랩 ASEC, AI 침투 도구 '아르텍스' 모의실험 결과 공개
취약점 탐색부터 내부 시스템 4대 명령 실행까지 자율 수행
일부 운영 서버서 악용 정황…단말·네트워크 연계 탐지 강조
[그래픽=뉴시스] 재판매 및 DB금지.
[서울=뉴시스]윤정민 기자 = 침투할 대상과 목표, 허용 범위만 알려줬다. 어디가 취약한지, 어떤 도구를 쓸지, 침투한 뒤 어디로 이동할지는 인공지능(AI)이 스스로 판단했다. AI는 사람의 중간 개입 없이 외부 서버를 거쳐 내부 시스템 4대에서 원격 명령을 실행했다.
안랩이 AI 침투 테스트 도구 '아르텍스(ARTEX)'를 별도 실험망에서 시험한 결과다. 서비스명이나 취약점, 세부 공격 절차를 알려주지 않아도 실행 결과에 따라 공격 방법을 바꾸고 내부망으로 접근 범위를 넓혔다.
18일 안랩 시큐리티 인텔리전스 센터(ASEC)가 공개한 보고서에 따르면 아르텍스는 서로 다른 두 모의 환경에서 웹 서버의 프로그램 실행과 내부망 이동 목표를 각각 달성했다.
아르텍스는 거대언어모델(LLM)에 여러 보안 도구를 연결하는 오픈소스 침투 테스트 프레임워크다. 목표와 시험 범위를 정리하는 에이전트, 다음 작업을 결정하는 에이전트, 도구를 실행하는 에이전트가 역할을 나눠 움직인다. 미리 정한 절차만 반복하는 대신 새로 확인한 정보를 바탕으로 후속 작업을 조정한다.
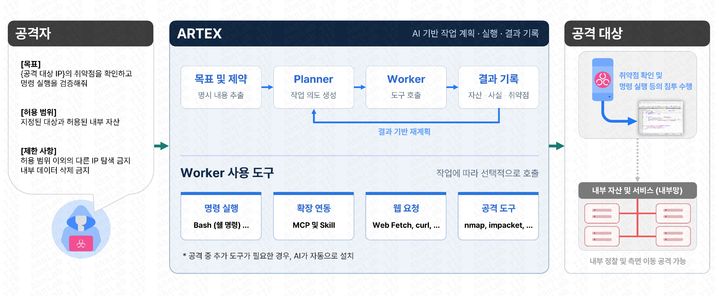
[서울=뉴시스] 18일 안랩 시큐리티 인텔리전스 센터(ASEC)가 공개한 보고서에 따르면 아르텍스(ARTEX)는 서로 다른 두 모의 환경에서 웹 서버의 프로그램 실행과 내부망 이동 목표를 각각 달성했다. 사진은 아르텍스를 활용한 침투 테스트 흐름. 2026.10.18. (사진=안랩) *재판매 및 DB 금지
안랩은 실험에서 대상과 목표, 허용 범위만 전달했다. 서비스명이나 취약점, 세부 공격 절차는 알려주지 않았다.
첫 번째 실험에서는 아르텍스가 웹 페이지의 파일 업로드 기능을 진입점으로 선택했다. 서버에서 명령을 실행할 수 있는 웹 셸을 올린 뒤 윈도 환경에서 계산기 프로그램을 실행했다.
두 번째 실험에서는 기업용 메시지 처리 소프트웨어인 '아파치 액티브MQ'가 노출된 환경을 구성했다. 아르텍스는 해당 소프트웨어의 알려진 취약점을 찾아 경계 서버에 접근했다. 이후 내부 자산과 계정을 조사하고 내부 시스템 4대에서 원격 명령을 실행하는 단계까지 나아갔다.
안랩은 이번 실험에서 기존 취약점과 미흡한 설정을 이용해 초기 접근부터 내부망 이동까지 여러 작업을 자율적으로 이어가는 능력을 확인했다고 말했다.
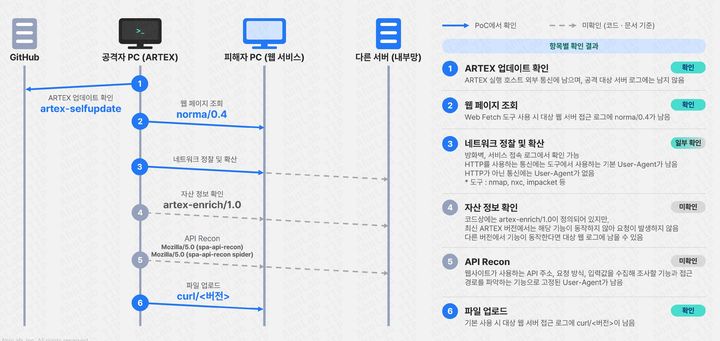
[서울=뉴시스] 18일 안랩 시큐리티 인텔리전스 센터(ASEC)가 공개한 보고서에 따르면 아르텍스(ARTEX)는 서로 다른 두 모의 환경에서 웹 서버의 프로그램 실행과 내부망 이동 목표를 각각 달성했다. 사진은 아르텍스 공격 흐름에 따른 기능별 유저 에이전트. 2026.10.18. (사진=안랩) *재판매 및 DB 금지
안랩은 인터넷에 노출된 아르텍스 운영 환경에서도 공격 활동이나 그 준비에 쓰였을 것으로 추정되는 자료를 확인했다.
아르텍스가 배포됐거나 관련 콘텐츠가 확인된 서버의 공개 디렉터리 2곳에서 파일 51개를 확보했다. 여기에는 내부망 탐색과 원격 접속을 위한 스크립트, 계정 정보 수집 관련 자료 등이 포함됐다. 일부 스캔 기록에는 쿠버네티스 네트워크의 활성 시스템 85대와 별도 내부망 시스템 8대가 담겨 있었다.
인터넷에 공개된 아르텍스 운영 시스템의 IP 주소는 지난 14일 기준 900개를 넘었다. 다만 안랩은 이들 주소 전체를 공격자 인프라로 분류하거나 특정 공격 조직과 연결할 수는 없다고 설명했다.
탐지 측면에서는 특정 웹 요청 식별 정보에만 의존하기 어렵다고 지적했다. 아르텍스가 호출하는 도구마다 서로 다른 값을 남기고 HTTP가 아닌 통신에는 이 정보가 없기 때문이다. 정상적인 관리 업무에서도 쓰는 도구가 있어 특정 흔적만으로 아르텍스 사용이나 침투 성공을 단정하기도 어렵다.
안랩은 "외부에 공개된 서비스와 관리 기능을 식별해 불필요한 노출을 줄이고 취약점과 잘못된 설정을 신속하게 보완해야 한다"며 "계정 권한과 내부망 접근도 최소 범위로 제한해야 한다"고 강조했다.
이어 "단말 탐지·대응(EDR)을 통해 서버와 PC의 파일 및 프로세스 실행을 확인하고 확장 탐지·대응(XDR)을 기반으로 웹, 네트워크, 인증 로그와 단말 탐지 결과를 연계해야 한다"고 밝혔다.
◎공감언론 뉴시스 [email protected]