

한국정보보호학회 제로트러스트 워크숍…BNK·KB국민은행 실증 사례 공개
BNK그룹 유출 관련 "적용 영역은 유출 없어…유사 공격 방어 가능"
KB국민은행, AI 공격 도구로 자체 검증…"정상 요청 탈을 쓴 해킹 잡는다"
[그래픽=뉴시스] 재판매 및 DB금지.
[서울=뉴시스]윤정민 기자 = 최근 금융권에서 연쇄 해킹 사고가 잇따르면서 업무 시스템에 로그인한 후에도 접속자와 기기 상태를 끊임없이 검증하는 '제로트러스트(Zero Trust)' 보안 체계로 전환해야 한다는 목소리가 커지고 있다. 금융권 실증을 진행한 보안기업은 적용 영역에서는 정보 유출이 없었다며 유사 공격을 방어할 수 있다고 주장했다.
김주태 프라이빗에이아이 부사장은 15일 서울 서초구 aT센터에서 열린 '한국정보보호학회 제2회 제로트러스트연구회 워크숍'에서 BNK그룹 대상 제로트러스트 실증 사례를 소개하며 "수요기관에 확인한 결과 제로트러스트를 적용한 영역에서는 (이번 사고와 관련해) 정보 유출이 없었다"고 밝혔다.
제로트러스트는 내부 사용자나 이미 인증한 접속도 무조건 믿지 않고 접근에 필요한 조건을 계속 검증하는 보안 원칙이다. 로그인에 성공했더라도 기기가 안전한지, 해당 정보를 볼 권한이 있는지 확인하고 업무에 필요한 접근만 허용한다.
과학기술정보통신부와 한국인터넷진흥원(KISA)은 민간기업 업무환경에 제로트러스트 보안모델을 적용하고 효과를 검증하는 도입 시범사업을 추진하고 있다.
같은 BNK인데…제로트러스트 적용 영역은 유출 없었다
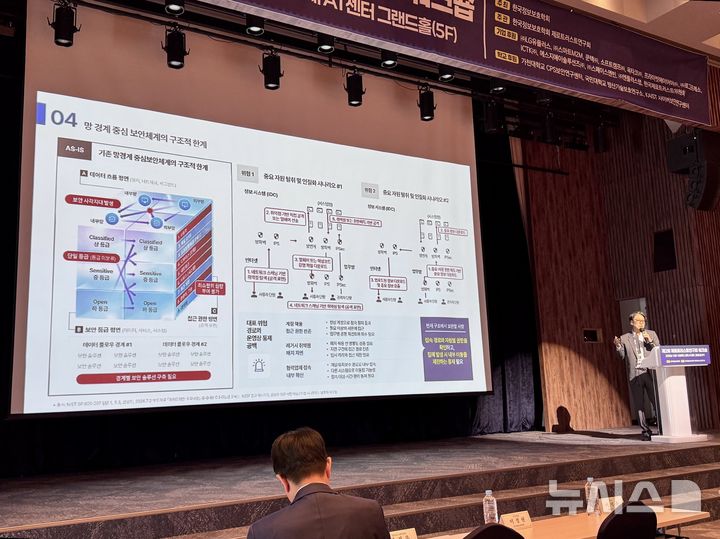
[서울=뉴시스] 윤정민 기자 = 김주태 프라이빗에이아이 부사장이 15일 서울 서초구 aT센터에서 열린 '한국정보보호학회 제2회 제로트러스트연구회 워크숍'에서 발표하고 있다. 2026.10.15. [email protected]
프라이빗에이아이는 이 사업을 통해 BNK금융지주·BNK시스템을 수요기관으로 제로트러스트 허브를 구축하고 있다. 기존 보안 장비를 연결해 접속 조건을 함께 판단하는 체계로 BNK 데이터센터에 구축해 업무·서비스별로 적용 범위를 넓히고 있다.
이번 발표는 BNK 계열사인 부산은행에서도 정보 유출이 확인된 가운데 나왔다. 부산은행은 이달 초 외부 웹서버 공격 시도를 차단한 뒤 점검하는 과정에서 외주 개발직원 11명의 개인정보가 일부 웹페이지에 노출된 정황을 확인했다고 밝혔다.
김 부사장은 "사고가 난 은행의 경우 일부 외부 접속자 보안을 강화하기 위해 설치된 상태였다"며 "수요기관에 확인한 결과 제로트러스트 적용 영역에서는 정보 유출이 없었다. 확인 요청을 받고 이 내용을 공식 답변했다"고 설명했다.
유사 공격을 막을 수 있느냐는 질문에 그는 "어느 시간에 어떤 기기로 접근하는지 세분화해 통제하기 때문에 현재 공격은 막을 수 있다"고 답했다.
전문가들은 일부 시스템 시범 적용과 기관 전체 보안 전환을 구분해야 한다고 조언한다. 일부만 적용된 상태에서 사고가 났다고 제로트러스트 전체의 효과를 폄하해서는 안 된다는 지적이다.
해킹 겪은 국민은행, 공격 도구로 시험하니…기존 보안이 놓친 빈틈 확인
KB국민은행 관계자는 "공격을 재현해 보안 기록을 분석한 결과, 탐지해 차단한 부분과 놓친 부분이 모두 확인됐다"고 말했다. 은행은 놓친 이유를 분석해 보안 정책을 수정하고 재공격을 시도하는 방식으로 허점을 메웠다.
특히 정상적인 신호인 척 위장해 고객 정보를 대량으로 빼가는 공격 수법을 차단하는 데 집중했다.
그는 "겉보기엔 정상적인 요청이어도 반복 횟수와 조회 대상, 실제 가져가는 정보를 함께 살펴야 한다"며 "실제 공격을 재현해 보안 정책을 계속 보완하고, 침해가 발생하더라도 피해를 최소화하는 즉시 격리 체계를 갖추겠다"고 강조했다.
◎공감언론 뉴시스 [email protected]