

유출 의심자료 7건 분석
1993~2019년 자료에 전표번호·금액·내역 포함
교인정보 변경기록서 개인정보 확인…해당 교인 보호조치
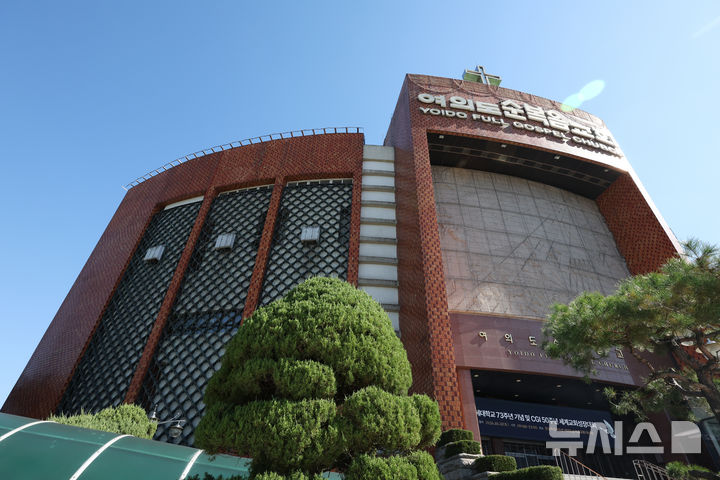
[서울=뉴시스] 김명년 기자 = 국내 대형 교회인 여의도순복음교회와 사랑의교회에서 사이버 공격에 따른 개인정보 유출 의심 정황이 확인돼 각 교회가 사실관계 확인 및 추가 피해 방지에 나선 것으로 알려졌다. 사진은 7일 서울 영등포구 여의도순복음교회 모습. 2026.10.07. [email protected]
[서울=뉴시스]이수지 기자 = 최근 해킹 사고로 개인 정보가 대량 유출된 여의도순복음교회 과거 헌금 전표 자료에 이름, 주민등록번호 등 교인 개인을 식별할 수 있는 정보는 포함되지 않은 것으로 확인됐다.
여의도순복음교회는 12일 외부 보안 전문기관과 함께 유출 의심자료 7건을 분석한 결과 1993년부터 2019년까지의 헌금 전표 자료에서 개인 식별정보가 확인되지 않았다고 설명했다.
헌금 전표는 헌금이 들어온 내용을 기록한 자료다.
교회에 따르면 이번에 확인한 전표 자료에는 전표번호와 금액, 내역 등이 담겨 있었으며 이름과 주민등록번호, 전화번호, 주소는 포함되지 않았다.
교회 측은 헌금 전표 자료가 유출 의심자료에 들어 있다는 사실만으로 특정 교인이 얼마를 헌금했는지까지 드러났다고 볼 수는 없다고 설명했다.
다만 교인정보가 바뀐 내용을 기록한 자료에서는 일부 개인정보가 확인됐다.
해당 자료에는 주민등록번호 변경기록 2629건과 전화번호 변경기록 3964건, 주소 변경기록 7202건이 포함됐다. 이 수치는 항목별 변경기록의 수로, 피해 교인 수를 뜻하지는 않는다.
교회는 유출된 것으로 확인된 자료가 주민등록번호 전체를 모아 놓은 원본 자료가 아니라 교인정보를 수정할 때 남긴 기록이라고 설명했다.
교회 관계자는 "현재 개인정보가 얼마나 포함됐는지와 어떤 영향을 미칠지 확인하면서 해당 교인에게 유출 사실을 알리고 보호조치를 진행하고 있다"고 말했다.
사고 대응 경과도 공개했다. 교회는 지난 6일 오후 3시께 한국인터넷진흥원(KISA)으로부터 침해사고 정황을 통보받은 뒤 서버와 방화벽에 남은 접속기록을 조사하기 시작했다.
같은 날 오후 6시30분께 악성코드로 의심되는 프로그램을 찾아 삭제했다. 오후 7시45분 외부 보안업체에서 유출 의심자료 7건을 받아 분석했다. 다음 날 새벽 외부 접속 차단과 서버 비밀번호 변경 작업이 이뤄졌다.
교회는 서버와 관련 계정의 비밀번호 변경을 마쳤고, 전체 사용자 비밀번호 변경과 시스템의 보안상 약점 점검도 진행하고 있다. 외부 침입을 막는 방화벽 교체와 개인정보 접근권한 점검도 추진할 계획이다.
교회 관계자는 "특히 성도들이 우려하는 과거 헌금 전표 자료에는 개인정보가 포함되지 않은 것으로 확인됐다"며 "주민등록번호와 관련해서는 성도정보 변경이력에 일부 기록이 포함된 사실을 확인한 만큼, 이를 축소하거나 감추지 않고 해당 성도들에게 필요한 내용을 안내하고 보호조치를 진행하고 있다"고 밝혔다.
이어 "개인정보 보호는 교회가 성도들에게 져야 할 중요한 책임"이라며 "사고 이후 얼마나 신속하게 대응하고 확인된 사실을 투명하게 알리며 재발 방지 체계를 마련하느냐가 중요하다고 생각한다. 앞으로도 보안 전문기관과 긴밀히 협력해 정보보호 수준을 지속적으로 높여 나가겠다"고 덧붙였다.
◎공감언론 뉴시스 [email protected]