

한성숙 총리, 금융·공공 연쇄 개인정보 유출에 '방치 웹사이트' 전수 정비령
승인·관리 벗어난 '섀도 IT'…AI 해커 무차별 공격 '표적'
메인 전산망 아닌 외곽 접점이 침투 통로…전문가들 "자산 식별 우선돼야"
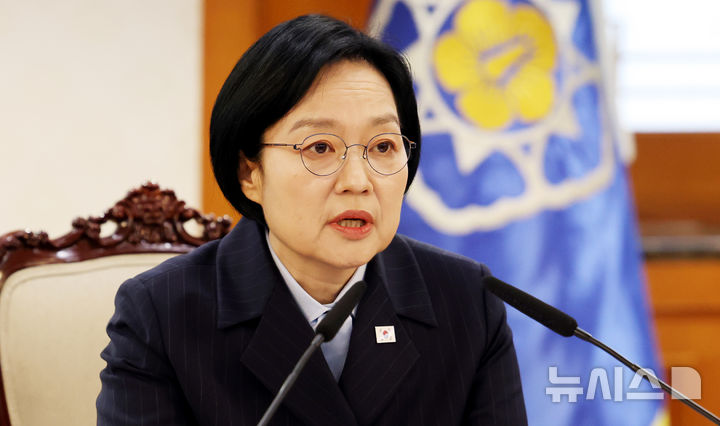
[서울=뉴시스] 박영태 기자 = 한성숙 국무총리가 6일 오전 서울 종로구 정부서울청사에서 열린 금융.공공기관 개인정보 유출 관련 회의에 첨석해 발언하고 있다. 2026.10.06. [email protected]
[서울=뉴시스]박은비 기자 = "안 쓰는 웹사이트는 즉각 폐쇄하라"
한성숙 국무총리가 6일 금융공공기관 개인정보 유출 관련 장관 회의에서 "정부·공공기관이 운영하지 않거나 방치 중인 웹사이트를 즉시 정리해달라"고 긴급 지시했다. 네이버 최고경영자(CEO) 출신 한 총리가 이용자가 사실상 없을 것 같은 공공 웹사이트들을 지목해 폐쇄를 주문한 이유가 뭘까.
인공지능(AI) 자동해킹 시대에 대응하기 위한 첫 발로 봤기 때문이다. 실제 사용하지 않는 불필요한 웹사이트가 AI 해킹 자동 프로그램의 타깃이 될 수 있다는 게 전문가들의 진단이다. 조직의 관리망을 벗어나 방치된 이른바 '섀도(Shadow) IT'다.
섀도 IT는 조직의 공식적인 보안 체계에서 파악되지 않았거나 관리가 중단된 IT 자산을 말한다. 관리 주체가 불명확해진 웹사이트, 과거 프로젝트용 응용 프로그램 인터페이스(API), 협력사 연결 서버 등이 대표적이다.
"누가 저런 옛날 사이트를 건드리겠어?"… 방치된 '섀도 IT'가 해킹 통로
하지만 AI 에이전트가 사이버 공격에 도입되면서 상황이 완전히 달라졌다. AI가 인터넷에 노출된 방치 웹사이트와 서버를 순식간에 식별하고 허점을 찾아낸다. "오래된 사이트라 괜찮겠지" 하고 무심코 넘겼던 방치 자산이 결국 해킹의 '뒷문'이 되는 셈이다.
실제로 최근 연쇄 금융권 개인정보 유출 사고에도 메인 금융 시스템이 아닌 대출모집인 조회 시스템, 외곽 업무용 웹사이트처럼 상대적으로 관심이 적었던 사이트들이 공격에 노출됐다.
보안 관점에서는 메인 전산망인지 여부보다 외부에 노출돼 있고 해커가 접근할 수 있는지 여부가 훨씬 중요하다. 아무리 작은 방치 웹사이트라도 일단 뚫리면 내부 핵심 시스템이나 고객 데이터베이스(DB)로 연결되는 통로가 될 수 있기 때문이다.
현재 중앙행정기관과 지방자치단체, 공공기관 등이 운영하는 공공 웹사이트는 약 1만개, 모바일 앱은 약 1200개 내외에 달하는 것으로 알려졌다.
"지켜야 할 대상부터 파악해야"… 자산 전수 조사가 대응 첫 단추
김승주 고려대 정보보호대학원 교수는 "정부와 공공기관, 주요 기업이 보유한 서버와 네트워크 장비는 물론, 인터넷과 연결되는 모든 접점까지 빠짐없이 식별해야 한다"며 "지켜야 할 대상이 무엇인지 모른 채 보안을 강화할 수는 없기 때문"이라고 지적했다.
정부와 기업은 현재 온라인에 노출된 웹사이트와 서버, 도메인, IP, API를 전수 조사하고 담당 부서와 소유자를 명확히 지정해야 한다. 쓰지 않는 시스템은 미련 없이 즉시 폐기해야 한다.
김 교수는 방치된 위험 요소를 제때 해결하지 않는 것을 '보안 부채(Security Debt)'라고 정의했다. 금융 부채를 제때 갚지 않으면 이자가 눈덩이처럼 불어나듯, 보안 허점도 방치할수록 위험이 폭발적으로 커진다는 뜻이다.
김 교수는 "과거에 놓쳤던 보안 문제를 적극적으로 찾아낸 사람에게 책임을 묻는다면 누구도 스스로 찾아내려 하지 않을 것"이라며 "국가 차원의 사이버 자산 집중 정비기간을 정할 필요가 있다"고 제언했다.
◎공감언론 뉴시스 [email protected]