

與 "관계 당국, 유출 규모 및 정보 항목 철저히 점검해야"
野 "북한의 소행 가능성도 열어놓고 가려내야"

[서울=뉴시스] 신현영 대변인 2023.04.08. [email protected]
[서울=뉴시스]김윤영 우지은 기자 = 여야는 4일 시중은행과 저축은행, 캐피탈사 등 제2금융권까지 해킹 사고가 잇따르는 것과 관련해 상반된 대책을 내놓았다.
더불어민주당은 "피해자 보호와 기업의 책임 강화로 답하겠다"고 말한 반면, 국민의힘은 "대북 관련 정부기관이 모두 참여하는 범정부 합동조사단을 즉각 가동해야 한다"고 촉구했다.
신현영 민주당 대변인은 이날 서면 브리핑을 통해 "안전하게 보호받아야 할 정보가 유출되면서 국민께서는 일상적인 금융거래와 서비스 이용에도 불안을 느끼고 계신다"며 이같이 말했다.
그는 "최근에는 AI를 활용한 공격 가능성도 제기되고 있다"며 "구체적인 침입 경로는 철저한 조사로 규명해야 하지만, 새로운 공격 기술이 기업의 기본적인 정보보호 책임을 회피하는 명분이 되어서는 안 될 것"이라 덧붙였다.
또 금융당국이 이날 긴급 점검회의를 개최하는 것과 관련해 "관계 당국은 유출 규모와 정보 항목을 정확히 파악하고, 사고 인지 이후 신고와 통지가 적절하게 이루어졌는지 철저히 점검해야 한다"며 "해당 기업은 고객별 유출 내역과 대응 방법을 알기 쉽게 안내하고, 사칭과 피싱 등 2차 피해가 발생하면 신속한 구제와 배상에 나서야 한다"고 강조했다.
이어 "불필요한 개인정보 수집과 장기 보관을 줄이고, 협력사와 업무용 시스템 등 외부 연결 경로까지 보안체계를 점검해야 한다"며 "위법 행위나 중대한 관리 소홀에는 엄정하게 책임을 묻되, 보안 역량이 부족한 중소기업과 협력사에는 기술·인력 지원을 병행해야 한다"고 말했다.
아울러 "민주당은 관계 당국의 조사와 후속 조치를 면밀히 점검하고, 피해자가 구제 과정에서 과도한 입증 부담을 떠안지 않도록 챙기겠다"고 강조했다.
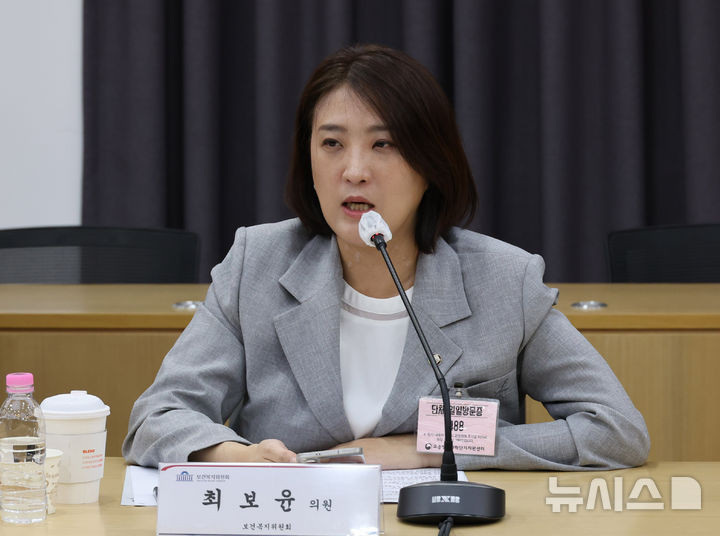
[청주=뉴시스] 배훈식 기자 = 제넨셀 자료제출 거부 항의에 나선 최보윤 국민의힘 의원이 21일 오후 충북 청주시 식품의약품안전처를 찾아 오유경 식약처장과 면담하며 발언하고 있다. 2026.09.21. [email protected]
한편 최보윤 국민의힘 수석대변인은 이날 오전 국회 소통관에서 브리핑을 통해 "북한의 소행 가능성까지 포함해 모든 가능성을 열어놓고 철저히 가려내야 한다"며 이같이 말했다.
최 수석대변인은 "금융당국은 연휴가 끝난 뒤 각 금융사의 자체 점검 결과를 받겠다며 느긋한 일정을 잡았다가 피해가 잇따라 드러나고 불안이 번지자 부랴부랴 점검회의를 오늘로 앞당겼다"며 "이쯤 되면 방어가 아니라 '뒷북'이다. 도둑이 든 뒤에야 문단속하는 나라에서 국민은 어디에 돈을 맡기란 말인가"라고 했다.
그러면서 "수사 체계마저 불안하다. 지금 경찰청 사이버테러대응수사대가 입건 전 조사에 착수했을 뿐 별도의 전담 수사팀조차 꾸려지지 않았다. 해킹 등 사이버범죄는 중수청의 7대 수사 대상이지만 이제 막 문을 연 중수청이 곧바로 수사에 나서기는 어려워 보인다"고 말했다.
최 수석대변인은 "해킹의 배후를 지금 단정할 수는 없다"면서도 "2011년 북한의 사이버 테러로 농협 전산망이 마비됐고 2013년 3·20 사이버테러 때는 신한은행·농협 등 금융사와 방송사 전산망이 같은 날 동시에 멈춰 섰다. 정부 합동조사 결과는 북한 정찰총국 소행이었다"고 했다.
이어 "지난달에는 북한 연계 조직이 암호화폐 149억 원을 빼돌렸다는 일본·미국·호주·독일 등 다국적 수사기관의 합동 발표도 있었다"며 "북한의 사이버 공격은 과거형이 아니라 현재진행형이다. 충분히 열어두고 따져야 할 가능성"이라고 덧붙였다.
윤상현 국민의힘 의원도 이날 페이스북에 "특히 우려스러운 것은 공격 대상이다. 대출모집인 조회 서비스, 직원용 업무지원시스템, 영업지원시스템 등 외부에 노출된 업무지원·조회 시스템의 허점이 잇따라 공격받았다"며 "핵심 금융거래망을 지키는 데 집중하다 정작 주변 업무지원 시스템이라는 '뒷문'을 열어둔 셈은 아닌지 철저히 따져봐야 한다"고 했다.
윤 의원은 "고객의 민감한 정보를 다루는 시스템의 관리가 상대적으로 소홀했다면 금융회사 경영진의 책임도 엄중히 물어야 한다"며 "금융당국의 감독도 되짚어봐야 한다. 기존의 점검과 감독이 실제 취약점을 찾아내고 보완하는 데 실효성이 있었는지 밝혀야 한다"고 썼다.
◎공감언론 뉴시스 [email protected], [email protected]